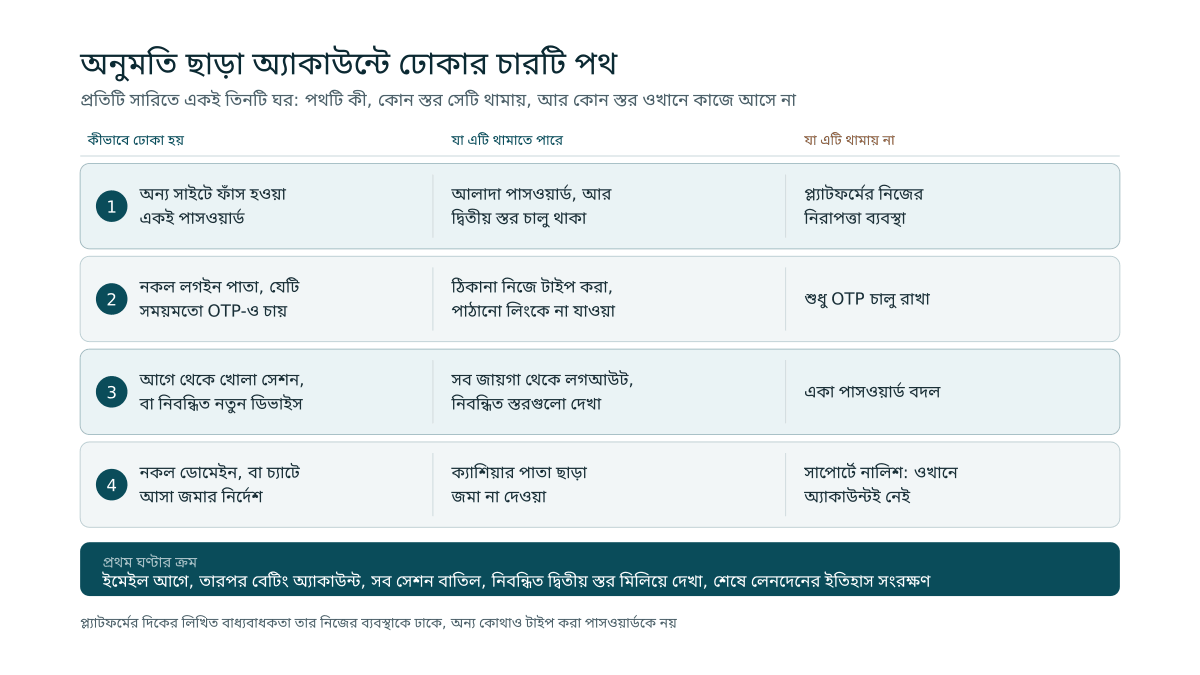
বেটিং সাইট হ্যাক হয়েছে বলে যেসব ঘটনাকে ডাকা হয়, তার বেশির ভাগে প্ল্যাটফর্মের ভেতরের ব্যবস্থা ভাঙা পড়ে না। ভাঙে তার চেয়ে অনেক সস্তা একটা স্তর: অন্য কোনো সাইটে আগেই ফাঁস হয়ে যাওয়া একই পাসওয়ার্ড, কিংবা একটি নকল লগইন পাতা যেটি আপনার দেওয়া কোডটি সঙ্গে সঙ্গে আসল সাইটে বসিয়ে দেয়। এর ব্যবহারিক ফল দুটো, আর দুটোই করণীয়ের ক্রম ঠিক করে দেয়। প্রথমত, ইমেইল আগে আর বেটিং অ্যাকাউন্ট পরে, কারণ পাসওয়ার্ড পুনরুদ্ধারের প্রায় সব পথ শেষে ইমেইলে গিয়েই দাঁড়ায়। দ্বিতীয়ত, শুধু পাসওয়ার্ড বদলে দিলে কাজ শেষ হয় না, কারণ আগে থেকে খোলা একটি সেশন বা পরে নিবন্ধিত হওয়া একটি দ্বিতীয় স্তর পেছনে থেকে যেতে পারে।
বেটিং সাইট হ্যাক বলতে সাধারণত কী ঘটে?
পরিচয়ের স্তরে একটা ঢোকা, বেশির ভাগ ক্ষেত্রেই। অর্থাৎ কেউ সার্ভার ভাঙে না, কেউ আপনার হয়ে সাইটে ঢুকে পড়ে, আর ঢোকার জন্য যা লাগে তা হলো আপনার পরিচয়ের একটি অনুলিপি: পাসওয়ার্ড, একটি একবারের কোড, কিংবা একটি চালু সেশন।
পথগুলো চেনা, আর সংখ্যায় কম। প্রথমটি পুনর্ব্যবহৃত পাসওয়ার্ড: অন্য কোনো সেবায় ফাঁস হওয়া জোড়াটি পরে অন্য সাইটে একে একে পরীক্ষা করা হয়, আর যেখানে একই পাসওয়ার্ড বসানো আছে সেখানে কাজ করে যায়। দ্বিতীয়টি নকল পাতা, যেখানে পাসওয়ার্ডের পরে কোডটিও চাওয়া হয়। তৃতীয়টি আগে থেকে খোলা একটি সেশন বা টোকেন, যা হাতে পেলে নতুন করে লগইন করার দরকারই পড়ে না। আর চতুর্থটি আসলে হ্যাকই নয়: অ্যাকাউন্টটি কখনো আসল সাইটে ছিল না।
এই ধরনটাই বাংলাদেশের সরকারি সাইবার ঘটনা মোকাবিলা দল BGD e-GOV CIRT বর্ণনা করেছে ২০২৬ সালের ১৪ সেপ্টেম্বর প্রকাশিত একটি সতর্কবার্তায়। সতর্কবার্তাটি প্রতিষ্ঠানের ক্লাউড অ্যাকাউন্ট নিয়ে লেখা, বেটিং অ্যাকাউন্ট নিয়ে নয়, কিন্তু কৌশলগুলো সেবার স্তরের নয়, পরিচয়ের স্তরের। CIRT লিখেছে যে আক্রমণকারী হেল্পডেস্ক বা সাপোর্টের লোক সেজে যোগাযোগ করে, অজুহাত হিসেবে ব্যবহার করে "অ্যাকাউন্ট যাচাই করা দরকার" জাতীয় কথা, আর ব্যবহারকারীকে নিয়ে যায় নিজের নিয়ন্ত্রণে থাকা একটি প্রমাণীকরণ পাতায়; তালিকায় আছে মাঝখানে বসে থাকা ফিশিং পাতা, চুরি করা সেশন বা টোকেন পুনরায় ব্যবহার করা, আর আক্রমণকারীর নিজের নিবন্ধিত করে রাখা দ্বিতীয় স্তর।
দুটি কথা ওখান থেকে আলাদা করে মনে রাখার মতো। এক, CIRT স্পষ্ট করে লিখেছে যে পাসকি নিজে দুর্বলতা নয়, দুর্বলতা হলো যাচাইয়ের নামে তৈরি করা তাড়াহুড়োটা। দুই, এ ধরনের ঘটনায় কোনো ম্যালওয়্যার ইনস্টল করার দরকার পড়ে না, তাই ডিভাইসে প্রমাণ প্রায় কিছুই থাকে না। অর্থাৎ ফোন স্ক্যান করে কিছু না পাওয়া মানে কিছু ঘটেনি নয়।
প্রথম ঘণ্টায় কোন কাজটা আগে, আর কোনটা প্রমাণ নষ্ট করে?
ক্রমটা এই: ইমেইল, তারপর বেটিং অ্যাকাউন্ট, তারপর সব জায়গা থেকে লগআউট, তারপর নিবন্ধিত দ্বিতীয় স্তরগুলোর তালিকা, আর তারপর প্রমাণ সংরক্ষণ। প্রতিটি ধাপ আগেরটির ওপর দাঁড়িয়ে আছে, তাই ক্রম ওলটালে কাজটা আংশিক হয়ে যায়।
ইমেইল কেন আগে, তার কারণ গঠনগত। বেটিং অ্যাকাউন্টের পাসওয়ার্ড বদলালেও যদি ইমেইলটি অন্য কারও হাতে থাকে, সে পরের মিনিটেই "পাসওয়ার্ড ভুলে গেছি" চেপে নতুন পাসওয়ার্ড নিজে বসিয়ে নিতে পারে।
লগআউট আলাদা ধাপ, কারণ পাসওয়ার্ড বদল আর সেশন বাতিল এক জিনিস নয়। অনেক ব্যবস্থায় চালু সেশন পাসওয়ার্ড বদলের পরেও বৈধ থেকে যায়, তাই "সব ডিভাইস থেকে সাইন আউট" জাতীয় যে ঘরটি থাকে সেটি আলাদা করে চাপতে হয়। এর পরেই আসে নিবন্ধিত দ্বিতীয় স্তরের তালিকা, আর এটা বাদ দিলে পুরো কাজটা বৃথা যেতে পারে: CIRT-এর ওই সতর্কবার্তার ক্রমেই আছে যে ঢোকার পরে আক্রমণকারী নিজের একটি প্রমাণীকরণ পদ্ধতি নিবন্ধন করে নেয়। সেটি তালিকায় রয়ে গেলে আপনার নতুন পাসওয়ার্ডের পাশেই তার নিজের চাবি বসে থাকে।
প্রমাণ সবার শেষে, কিন্তু সাপোর্টকে লেখার আগে। কারণটা ব্যবহারিক: নিরাপত্তার কারণে অ্যাকাউন্ট স্থগিত হলে ভেতরের পাতাগুলো পড়ার সুযোগও বন্ধ হয়ে যেতে পারে, আর তখন লেনদেনের ইতিহাস অন্য পক্ষের হাত দিয়েই চাইতে হয়। তাই আগে স্ক্রিনের ছবি বা রপ্তানি করা ফাইল নিজের কাছে রাখা, পরে নালিশ।
কর্তৃপক্ষকে জানানোর প্রশ্নটা এখানে আসে, আর এটির উত্তর বাংলাদেশে নিরপেক্ষ নয়। সরকারি চ্যানেল আছে: BGD e-GOV CIRT-এর ঘটনা রিপোর্ট করার ফর্মে ঘটনার ধরনের তালিকায় "Unauthorized Access" আর "Phishing Email" দুটোই আছে, এবং প্রমাণের ফাইল সংযুক্ত করার ঘরও আছে। কিন্তু জুয়া প্রতিরোধ আইন ২০২৬ কার্যকর হয়েছে ২০২৬ সালের ১ জুলাই থেকে, আর তাতে অনলাইনে জুয়ায় অংশ নেওয়া নিজেই শাস্তিযোগ্য অপরাধ হিসেবে ধরা হয়েছে। ফলে একটি বেটিং অ্যাকাউন্টের ঘটনা সরকারি চ্যানেলে জানানোর মানে নিজের অংশগ্রহণের কথাও জানানো। এটি আইনি পরামর্শ নয়, এটি শুধু ওই দুটো তথ্য পাশাপাশি রাখা, কারণ সিদ্ধান্তটা যিনি নেবেন তার দুটোই জানা থাকা দরকার।
আপনার অ্যাকাউন্টে কী হয়েছে, সেটা পড়ে বের করবেন কীভাবে?
লেনদেন আর বাজির ইতিহাস থেকে, আর সেটি সাপোর্টের উত্তরের অপেক্ষা না করে। কারণ ওই দুটো তালিকা ঘটনার সময়েই লেখা হয়ে গেছে, আর তাতে তারিখ ও অবস্থা বসানো থাকে, অর্থাৎ ওটিই একমাত্র জিনিস যা আপনার স্মৃতির ওপর দাঁড়িয়ে নেই।
"ইতিহাস দেখা যায়" কথাটার মানে কতটা হওয়া উচিত, তার একটা লিখিত মাপকাঠি আছে। যুক্তরাজ্যের নিয়ন্ত্রক তার দূরবর্তী জুয়ার কারিগরি মানদণ্ডে, গ্রাহক অ্যাকাউন্টের তথ্য নিয়ে লেখা অংশে, শর্ত ১বি-তে লিখে রেখেছে যে গ্রাহক লাইসেন্সধারীর সঙ্গে যোগাযোগ না করেই অন্তত তিন মাসের অ্যাকাউন্ট ও বাজির ইতিহাস সহজে দেখতে পাবেন, আর অনুরোধ করলে অন্তত ১২ মাসের ইতিহাস দিতে হবে। একই জায়গায় শর্ত ১এ বলছে লগইন অবস্থায় বর্তমান ব্যালান্স দেখা যেতে হবে, আর শর্ত ১সি বলছে নিট জমার তথ্যও গ্রাহকের হাতে থাকতে হবে, যেখানে নিট জমা মানে অ্যাকাউন্টের পুরো সময়ের জমা থেকে উত্তোলন বাদ দেওয়া চলতি যোগফল।
ওই শর্তগুলো যুক্তরাজ্যের লাইসেন্সধারীদের বাধ্যবাধকতা, বাংলাদেশ থেকে পৌঁছানো যায় এমন প্রতিটি সাইটের নয়। তাহলে পড়ে লাভ কী: লাভ হলো একটি মাপকাঠি হাতে আসা। নিজের তিন মাসের ইতিহাস যদি কারও সাহায্য ছাড়া দেখতে না পান, সেটি আপনার দিকের অসুবিধা নয়, ওই প্ল্যাটফর্ম সম্পর্কে একটি তথ্য, আর তুলনার জন্য একটা লেখা মান আছে বলেই কথাটা মতামত না হয়ে পরিমাপ হয়।
ইতিহাস পড়ার সময় তিনটি জিনিস খোঁজার আছে: আপনার দেওয়া হয়নি এমন কোনো জমা, আপনার ধরা নয় এমন কোনো বাজি, আর আপনার নয় এমন কোনো পদ্ধতিতে যাওয়া উত্তোলন। তৃতীয়টি সবচেয়ে কাজের, কারণ টাকা বেরিয়ে যাওয়া মানে একটি পেমেন্ট ঘটনা, আর পেমেন্ট ঘটনার দুই পাশে দুটো রেকর্ড থাকে।
নিয়ন্ত্রিত প্ল্যাটফর্মে নিরাপত্তার স্তরগুলো কী, আর কোনটা আপনার দিকটা ঢাকে না?
স্তরগুলো আছে, এবং কোথাও কোথাও সেগুলো লিখিত বাধ্যবাধকতা। যুক্তরাজ্যের একই মানদণ্ডের নিরাপত্তা শর্তের অংশে লেখা আছে যে লাইসেন্সধারীদের এই শর্তগুলো মানতে হবে, আর সেগুলো তৈরি হয়েছে ISO/IEC 27001:2022 মানের সংশ্লিষ্ট অংশ ধরে। কোন ব্যবস্থাগুলোকে "সংকটপূর্ণ" ধরা হচ্ছে তাও ওখানে গুনে দেওয়া আছে, আর তালিকার প্রথমেই আছে যেসব ব্যবস্থা স্পর্শকাতর গ্রাহক তথ্য রাখে বা চালায়, যার উদাহরণ হিসেবে কার্ডের তথ্যের পাশাপাশি নাম ধরে লেখা আছে প্রমাণীকরণের তথ্য এবং গ্রাহকের অ্যাকাউন্ট ব্যালান্স।
নিয়ন্ত্রণের যে তালিকাটি ওই পাতায় দেওয়া আছে, তাতে আমাদের প্রশ্নের সঙ্গে সরাসরি মেলে এমন ঘরগুলো হলো পরিচয় ব্যবস্থাপনা, প্রমাণীকরণের তথ্য, প্রবেশাধিকার, নিরাপদ প্রমাণীকরণ, লগ রাখা, এবং নিরাপত্তা ঘটনার মোকাবিলা ও প্রমাণ সংগ্রহ। লগ রাখা ঘরটির একটি ব্যবহারিক মানে আছে: ঢোকার ঘটনা কোথাও লেখা হয়ে থাকলে পরে জিজ্ঞেস করার মতো একটা জিনিস থাকে, আর না থাকলে বিরোধটা দুই পক্ষের দাবির লড়াই হয়ে দাঁড়ায়।
এবার যেটা এই স্তরগুলো ঢাকে না। পুরো তালিকাটি অপারেটরের নিজের ব্যবস্থার কথা বলছে। আপনি যখন নকল একটি পাতায় পাসওয়ার্ড আর কোড লিখে দেন, তখন আসল সাইটের দিক থেকে ঘটনাটি দেখতে স্বাভাবিক লগইনের মতোই: সঠিক পরিচয়, সঠিক কোড, যথাসময়ে। এই কারণেই "এখানে হ্যাক হওয়া অসম্ভব" জাতীয় কথা কোনো প্ল্যাটফর্ম সম্পর্কে বলা যায় না, আর কেউ বললে সেটাই প্রথম সতর্কবার্তা। আর কোন লাইসেন্সে কী কারিগরি শর্ত আছে তা নিয়ন্ত্রকভেদে আলাদা, তাই "লাইসেন্স আছে" কথাটি থেকে ওপরের ঘরগুলোর উপস্থিতি অনুমান করে নেওয়া যায় না।
অ্যাকাউন্ট হঠাৎ সীমিত হয়ে গেলে সেটা কি হ্যাকের লক্ষণ?
সাধারণত নয়। বেশির ভাগ ক্ষেত্রে বাধাটা আসে প্ল্যাটফর্মের নিজের নিয়ন্ত্রণ থেকে, বাইরের কারও হাত থেকে নয়, আর সেটি বোঝার একটা সহজ পরীক্ষা আছে: আপনি এখনো ঢুকতে পারছেন আর ইতিহাস পড়তে পারছেন কি না। পারলে ওটা সীমাবদ্ধতা, উচ্ছেদ নয়।
কারণগুলোও কয়েকটাই। উত্তোলনের সময় পরিচয় যাচাই বাকি থাকা, অ্যাকাউন্টের নামের সঙ্গে পেমেন্ট পদ্ধতির নামের অমিল, এক নম্বর বা এক ডিভাইসে একাধিক অ্যাকাউন্ট, অস্বাভাবিক জায়গা বা সময়ে লগইন, আর দায়িত্বশীল খেলার দিকের কোনো সীমা বা স্ব-বর্জন চালু হয়ে যাওয়া। নামের অমিলটি বাংলাদেশে সবচেয়ে বেশি দেখা যায়, কারণ মোবাইল আর্থিক সেবার অ্যাকাউন্ট কার নামে নিবন্ধিত সেটি আলাদা একটি স্তর; ওই স্তরটি কীভাবে কাজ করে তা বিস্তারিত আছে bKash দিয়ে লগইনের সমস্যা নিয়ে লেখাটিতে।
একটা উল্টো দিকও আছে, আর এটি মনে রাখার মতো। অস্বাভাবিক লগইন দেখে অ্যাকাউন্ট আটকে দেওয়া আসলে একই নিরাপত্তা ব্যবস্থার কাজ করার লক্ষণ, অর্থাৎ ঘটনাটি বিরক্তিকর হলেও ইঙ্গিতটি উল্টো দিকের। সমস্যা শুরু হয় তখন, যখন আটকে থাকা অবস্থায় টাকাও আটকে থাকে আর লিখিত উত্তর আসে না। ওই পর্যায়ে নালিশের পথ কোথায় গিয়ে দাঁড়ায়, আর বিদেশে লাইসেন্সপ্রাপ্ত অপারেটরের বেলায় কতটুকু আশা করা যুক্তিসঙ্গত, তা আলাদা করে লেখা আছে বেটিং সাইটের বিরুদ্ধে নালিশ করার উপায় নিয়ে।
অন্য কারও বেটিং অ্যাকাউন্ট ব্যবহার করা যায় কি?
দুটো আলাদা স্তরে প্রশ্নটার উত্তর আলাদা, আর দুটোতেই উত্তর না। প্ল্যাটফর্মের স্তরে অ্যাকাউন্ট ব্যক্তিগত, আর সেটি কেবল শর্তাবলিতে লেখা একটা বাক্য নয়, ব্যবস্থার গঠনেই বসানো: উত্তোলন সাধারণত যাচাই করা পরিচয় আর যাচাই করা পেমেন্ট পদ্ধতির দিকেই যায়, তাই অন্য নামের অ্যাকাউন্ট থেকে নিজের নামে টাকা বের করার ধাপটিতেই ব্যাপারটা আটকে যায়।
এর একটা ফল আছে যা অনেকে দেরিতে বোঝেন। কারও হয়ে চালানো বা ভাগ করে ব্যবহার করা অ্যাকাউন্ট ধরা পড়লে সেটি আটকে যায়, আর তখন যিনি আসলে টাকা দিয়েছিলেন তার হাতে দাবি করার মতো কিছু থাকে না, কারণ কাগজে কলমে অ্যাকাউন্টটি তার নয়। একই কারণে "এজেন্টের অ্যাকাউন্টে খেলি" ব্যবস্থাটি ঝুঁকির দিক থেকে সবচেয়ে খারাপ জায়গায় বসে: সেখানে আপনার নামে কোনো রেকর্ডই তৈরি হচ্ছে না।
আইনের স্তরে উত্তরটা আরও সরল, আর সেটি অ্যাকাউন্ট কার নামে তার ওপর নির্ভর করে না। জুয়া প্রতিরোধ আইন ২০২৬ কার্যকর হয়েছে ২০২৬ সালের ১ জুলাই থেকে, আর সেখানে অনলাইনে জুয়ায় অংশ নেওয়া, প্ল্যাটফর্ম পরিচালনা করা এবং জুয়ার প্রচার ও বিজ্ঞাপন, সবই শাস্তিযোগ্য অপরাধ হিসেবে ধরা হয়েছে। অর্থাৎ অন্য কারও অ্যাকাউন্ট ব্যবহার করলে সেটি বৈধ হয়ে যায় এমন কোনো সংস্করণ নেই। আর অনুমতি ছাড়া অন্যের অ্যাকাউন্টে ঢোকা পুরোপুরি আলাদা একটি বিষয়, যা জুয়ার নিয়ম দিয়ে নয়, ভিন্ন আইনি কাঠামো দিয়ে বিচার্য। এই লেখাটি ব্যবস্থার ব্যাখ্যা, আইনি পরামর্শ নয়; আইনি দিকটা নিয়ে আরও আছে সাধারণ জিজ্ঞাসার পাতায়।
অ্যাকাউন্টটা আদৌ আসল সাইটে ছিল তো?
এই প্রশ্নটা আগে মীমাংসা করা দরকার, কারণ উত্তর যদি না হয় তাহলে ওপরের ধাপগুলোর একটিও কাজ করে না। যেখানে অ্যাকাউন্ট নেই সেখানে পাসওয়ার্ড বদলানোর কিছু নেই, বাতিল করার সেশন নেই, আর নালিশ শোনার সাপোর্টও নেই।
কারণটা গঠনগত: পুরো ব্যবস্থার মধ্যে ডোমেইন, নাম আর নকশা হলো সবচেয়ে সস্তা আর সবচেয়ে দ্রুত নকল করা যায় এমন স্তর। তাই তিনটি জিনিস মিলিয়ে দেখা কাজে আসে, আর তিনটিই ঘটনার আগে করার: ঠিকানাটি নিজে টাইপ করা, পাঠানো লিংক থেকে না গিয়ে; জমা শুধু অ্যাকাউন্টের ভেতরের ক্যাশিয়ার পাতা থেকে দেওয়া; আর শর্তাবলিতে লেখা কোম্পানির নামটি নিয়ন্ত্রকের রেজিস্টারে খুঁজে দেখা। জমার নির্দেশ যদি চ্যাট, গ্রুপ বা কোনো ব্যক্তিগত নম্বর থেকে আসে, তাহলে টাকা প্রতিষ্ঠানের ব্যবস্থার ভেতর দিয়ে যাচ্ছেই না, আর তখন "হ্যাক" শব্দটা আসলে ভুল শব্দ। যাচাইয়ের ঘরগুলো একে একে কীভাবে পড়তে হয়, তা লেখা আছে কোন বেটিং সাইট ভালো, সেই লেখাটিতে।
এই সাইটে একটিমাত্র অপারেটর নিয়ে বিস্তারিত লেখা আছে, 22Bet, আর সেখানে ঠিক এই ঘরগুলোই ধরা হয়েছে, কোনো ক্রম বা সুপারিশ হিসেবে নয়: লাইসেন্স কোন কর্তৃপক্ষের দেওয়া, যাচাই কোন ধাপে লাগে, জমা কোন পথে যায়, আর কোন দিকগুলো অসুবিধার, তা আছে রিভিউ পাতায়। এখানকার অপারেটর লিংকগুলো অ্যাফিলিয়েট লিংক, অর্থাৎ সেগুলো থেকে আয় হয়, আর সেটি প্রতিটি পাতার ফুটারে লেখা আছে।
শেষে কয়েকটি কথা, যেগুলো অ্যাকাউন্ট সুরক্ষিত হোক বা না হোক বদলায় না। বাজি ধরা কেবল প্রাপ্তবয়স্কদের জন্য, ১৮ বছরের কম বয়সে নয়। যে টাকা হারালে মাসের হিসাব ভেঙে পড়ে সেই টাকায় বাজি ধরার কোনো নিরাপদ পদ্ধতি নেই, কারণ দামের ভেতরে বসানো মার্জিন দীর্ঘমেয়াদে খেলোয়াড়ের বিপক্ষেই কাজ করে। আর খেলাটা সময়, ঘুম বা সম্পর্কের ওপর প্রভাব ফেলতে শুরু করলে সেটি থামার সংকেত, এবং এ ব্যাপারে পেশাদার সহায়তা নেওয়া যায়।
সাধারণ জিজ্ঞাসা
কেউ ঢুকে ব্যালান্স দিয়ে বাজি ধরে ফেললে টাকা ফেরত পাওয়ার সম্ভাবনা কতটা?
উত্তোলনের চেয়ে অনেক কম, আর পার্থক্যটা কাঠামোগত। টাকা বাইরে বেরিয়ে গেলে সেটি একটি পেমেন্ট ঘটনা, যার দুই পাশে দুটো রেকর্ড থাকে এবং তৃতীয় একটি পক্ষকে জিজ্ঞেস করার জায়গা থাকে। কিন্তু ব্যালান্স দিয়ে বাজি ধরা হলে সবটাই প্ল্যাটফর্মের ভেতরের ঘটনা, আর নিষ্পত্তি হয়ে যাওয়া বাজি শর্তাবলির নিয়ম অনুযায়ী নিষ্পন্ন ধরা হয়। তাই এখানে পড়ার জিনিস শর্তাবলির ওই অনুচ্ছেদটি, যেখানে লেখা আছে অ্যাকাউন্টের নিরাপত্তা কার দায়: বিরোধের সময় ওই লেখাটাই খাটে।
সাপোর্ট পরিচয় দিয়ে কেউ যোগাযোগ করলে কোন তথ্যগুলো দেবেন না?
পাসওয়ার্ড আর একবারের কোড, কোনো অবস্থাতেই, আর অনুরোধ করে পাঠানো কোনো লিংকে ঢুকে লগইনও নয়। CIRT-এর বর্ণনা করা অজুহাতগুলোর মধ্যেই আছে "অ্যাকাউন্ট যাচাই" আর "নিরাপত্তা নিবন্ধন", অর্থাৎ যাচাইয়ের ভাষাটাই আক্রমণের অংশ। একটা ফাঁদ আলাদা করে বলার মতো: আপনার নাম, ইমেইল বা সাম্প্রতিক লেনদেনের কথা ওপাশ থেকে বলা মানে সেটি সাপোর্ট নয়, কারণ অ্যাকাউন্টে ইতিমধ্যে ঢুকে থাকলে ওই তথ্যগুলো তার সামনেই খোলা। নিরাপদ অভ্যাসটি দিক ধরে: কল বা বার্তার উত্তরে কিছু না করে নিজে টাইপ করা ঠিকানা বা অ্যাপ দিয়ে অ্যাকাউন্টে ঢুকে দেখা।
ইমেইলের পাসওয়ার্ড বদলানোর পরেও কী থেকে যেতে পারে?
যে জিনিসগুলো পাসওয়ার্ডের সঙ্গে বাতিল হয় না, আর সেগুলোই সাধারণত বাদ পড়ে। তালিকাটি ছোট: পুনরুদ্ধারের জন্য যোগ করা অচেনা একটি ইমেইল বা ফোন নম্বর, আগে থেকে নিবন্ধিত থাকা দ্বিতীয় স্তর, অন্য অ্যাপের জন্য তৈরি করা আলাদা পাসকোড, আর সবচেয়ে চুপচাপ ঘরটি হলো ফরওয়ার্ডিং বা ফিল্টার, অর্থাৎ ইনবক্সে আসা বার্তা নিজে থেকে অন্য ঠিকানায় চলে যাওয়ার নিয়ম। শেষেরটি থেকে গেলে ভবিষ্যতে পাঠানো প্রতিটি পুনরুদ্ধারের কোডও সেখানে যেতে থাকে, অথচ অ্যাকাউন্টটি বাইরে থেকে দেখতে ঠিকঠাক লাগে।